Bir CRM'de iki adımlı doğrulama, şifrenin yanına e-postaya gelen tek kullanımlık bir kod ekler. Ohana360'ta her kullanıcı bunu avatar menüsünden kendisi açar; yönetici Kurulum > Güvenlik'te tek kutuyla bütün org için zorunlu yapar. Açıkken doğru şifre tek başına oturum açmaz: 10 dakika geçerli, 6 haneli kod girilmeden kimse içeri giremez.
Ohana360, satış, servis ve finans kayıtlarını tek veritabanında tutan bir iş bulutudur; müşteri listesi, teklifler ve faturalar aynı şifrenin arkasındadır. Özelliği ayar ayar anlatmak yerine bir sabahın zaman çizelgesini verdik. Bursa'da otellere ve mağazalara ev tekstili satan Ada Ev Tekstili'nde yönetici Zeynep Kara, bir hafta önce zorunlu iki adımlı doğrulamayı açmıştı. 26 Ekim pazartesi sabahı temsilci Mert Aydın'ın şifresi sızdı; ne olduğunu dakika dakika izledik.
İki adımlı doğrulama (2FA) nedir ve CRM'de neyi korur?
İki adımlı doğrulama (2FA), girişte şifreye ek olarak kişinin elindeki ikinci bir şeyi, Ohana360'ta e-posta kutusuna gelen 6 haneli kodu isteyen giriş yöntemidir. CRM'de koruduğu şey, şifrenin tek başına yetmemesidir: şifre bir sahte formda, tekrar kullanılan bir parolada ya da ekrana yapıştırılmış bir notta sızsa bile, kodu göremeyen kişi müşteri kayıtlarına ulaşamaz.
Ohana360'ta kod her şifreli girişte yeniden üretilir, sunucuda yalnız özeti (hash) tutulur, 10 dakika sonra geçersiz olur ve doğru girildiği anda silinir. Aynı hesap için 15 dakikada en çok 6 kod denenebilir; rastgele deneme yapan biri altıncı hatadan sonra durur. Web, iOS, Android ve masaüstü uygulaması aynı giriş kapısını kullandığı için kural her yerde aynıdır; uygulamalar mobil uygulama sayfasında.
Ohana360'ta iki adımlı doğrulama nasıl açılır?
Ohana360'ta iki adımlı doğrulamayı açmanın iki yolu vardır: kişisel tercih ya da org geneli zorunluluk. Zorunluluk açıksa kişisel tercih önemini yitirir, herkes kod girer.
- Kişisel: avatar menüsü. Sağ üstteki avatara tıklayın, İki Aşamalı Doğrulama satırına basın, onay penceresini kabul edin. Satırdaki rozet KAPALI'dan AÇIK'a döner. Aynı ayar kullanıcı profilinde "İki adımlı doğrulama" kutusu olarak da durur. Herkes yalnız kendi hesabını açıp kapatabilir.
- Org geneli: Kurulum > Güvenlik. Kurulum > Kullanıcılar ve Erişim > Güvenlik sayfasının ilk kartı Giriş güvenliği'dir. "Zorunlu iki aşamalı doğrulama (2FA)" kutusu işaretlendiğinde org'daki herkes, kişisel tercihi ne olursa olsun, her şifreli girişte e-postasına gelen kodu girer. Aynı kutu Kurulum > KVKK / Uyum > Güvenlik ve Veri Tercihleri'nde de vardır; ikisi aynı ayarı değiştirir.
- Kimin açabildiği. Güvenlik sayfası ve Cihazlar ve Oturumlar yalnız Yönetici rolüne açıktır. Kullanıcı Yöneticisi gibi yetki setleri bu iki sayfaya girmez; rol ve yetkiler kullanıcı yetkileri rehberinde.
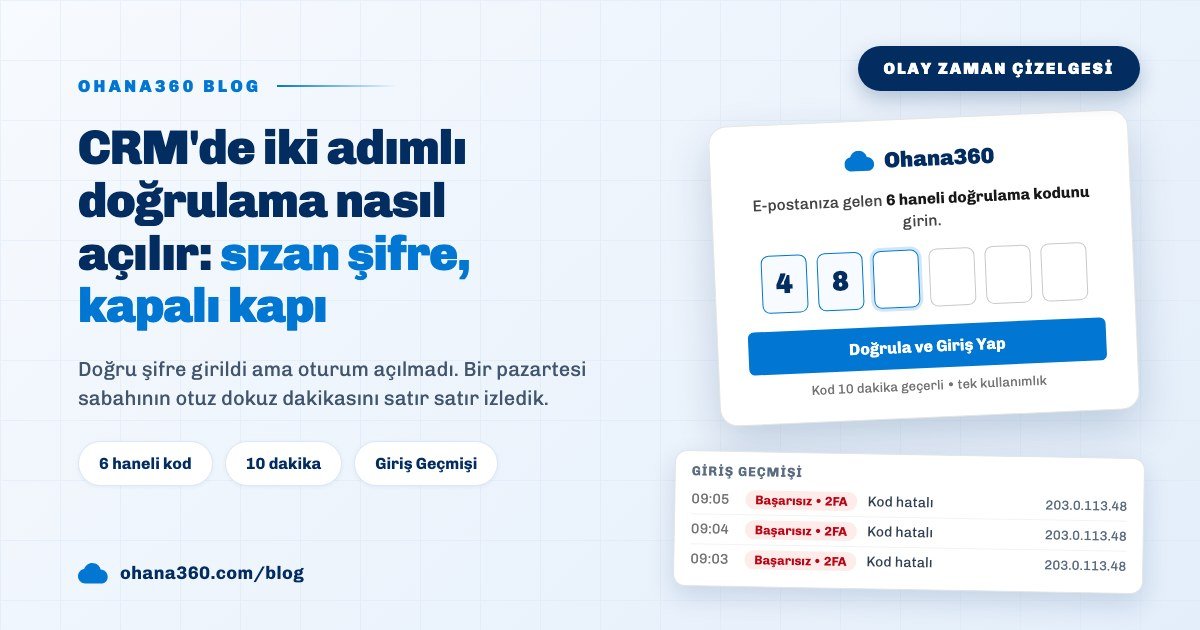
- İlk girişte ne görünür. Şifre doğru girilince ekran "E-postanıza gelen 6 haneli doğrulama kodunu girin" der, kutu yalnız rakam kabul eder. Mail "Ohana360 giriş kodunuz" konusuyla gelir ve "Bu girişi siz yapmadıysanız şifrenizi değiştirin" cümlesini taşır.
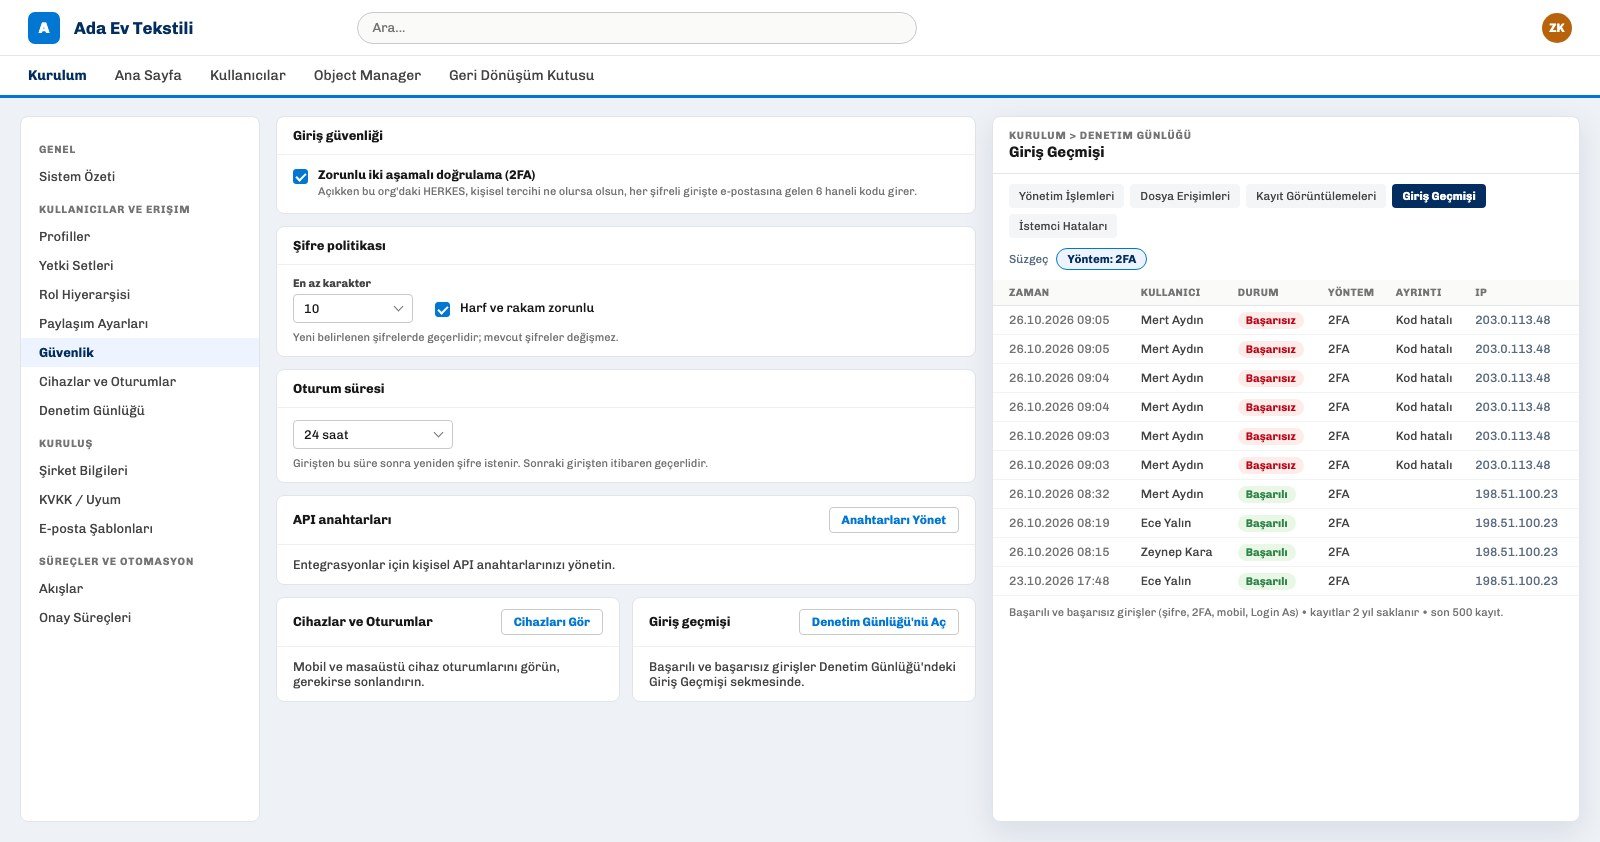
Bir pazartesi sabahı: sızan şifre nerede durdu?
Mert'in şifresi 08:41'de sızdı, 09:11'de değişti; arada geçen otuz dakikada hesaba kimse giremedi, çünkü doğru şifre Ohana360'ta yalnız kod ekranını açtı. Zaman çizelgesi, her anın Giriş Geçmişi'nde hangi satırı bıraktığını gösteriyor:
- 08:41, sahte form. "Kargonuz teslim edilemedi" başlıklı bir e-postadaki bağlantı, Ohana360 giriş sayfasına benzeyen bir forma açıldı; Mert e-postasını ve şifresini yazdı. Bu adım Ohana360'ın dışında olduğu için hiçbir kayıtta görünmez.
- 09:02, doğru şifre, kapalı kapı. Biri ohana360.com'da Mert'in bilgileriyle giriş yaptı. Şifre doğruydu; org'da zorunlu 2FA açık olduğu için sunucu oturum açmadı, Mert'in e-postasına kod gönderdi. Doğru şifreyle gelip kod ekranında bekleyen giriş, bu anda Giriş Geçmişi'ne yazılmaz.
- 09:03-09:05, altı tahmin. Kodu göremeyen kişi altı kez rastgele kod denedi. Her biri Giriş Geçmişi'nde "Başarısız • 2FA • Kod hatalı" satırı oldu, yanında isteğin geldiği IP adresiyle.
- 09:06, duvar. Yedinci deneme "Çok fazla istek" hatasıyla durdu. Aynı hesap için kod denemesi 15 dakikalık pencerede 6 ile sınırlıdır.
- 09:11, şifre değişti. Mert telefonunda istemediği bir kod maili gördü ve avatar menüsünden Şifre Değiştir'i açtı: mevcut şifre, yeni şifre, tekrar. Zeynep'in politikası en az 10 karakter ve harf ile rakam istiyordu. Değişiklikle Ohana360 Mert'in diğer bütün tarayıcı oturumlarını düşürdü, mobil ve masaüstü uygulama oturumlarını sildi; Mert'in şifreyi değiştirdiği oturum açık kaldı.
- 09:20, kontrol. Zeynep Kurulum > Denetim Günlüğü > Giriş Geçmişi'nde Yöntem süzgecinden 2FA'yı seçti: altı kırmızı satır, tek IP, Mert'in kendi girişlerinden farklı. 09:02'de gönderilen kodun süresi 09:12'de zaten dolmuştu.
Zorunlu 2FA kapalı olsaydı aynı sabah çok farklı geçerdi: 09:02'de oturum açılır, Giriş Geçmişi'nde "Başarılı • Şifre" diye sıradan görünen tek bir satır kalırdı. Mert şifresini yine değiştirseydi o oturum da düşerdi, ama arada geçen dokuz dakikada müşteri listesi açık kalırdı.
Şifre politikası ve oturum süresi nasıl ayarlanır?
Ohana360'ta şifre politikası ve oturum süresi, Kurulum > Güvenlik sayfasında 2FA kartının hemen altındaki iki karttan ayarlanır ve org'daki herkese uygulanır. Üç ayarın seçenekleri ve ne zaman devreye girdiği:
| Ayar | Seçenekler | Ne zaman geçerli |
|---|---|---|
| Zorunlu iki aşamalı doğrulama (2FA) | Açık ya da kapalı | Bir sonraki şifreli girişten itibaren herkes için |
| Şifre politikası: En az karakter | 6, 8, 10, 12, 16 | Yeni belirlenen şifrelerde; mevcut şifreler değişmez |
| Şifre politikası: Harf ve rakam zorunlu | Açık ya da kapalı | Yeni belirlenen şifrelerde |
| Oturum süresi | Sınırsız, 8 saat, 24 saat, 3 gün, 7 gün, 30 gün | Sonraki girişten itibaren, yalnız web tarayıcı oturumunda |
Politika; davetle hesap kurarken, yönetici yeni kullanıcı eklerken, şifre sıfırlarken ve değiştirirken denetlenir. Şifre değiştirme ve sıfırlama ekranları ayrıca politikadan bağımsız olarak en az 8 karakter ister. Ada Ev Tekstili'nde Zeynep politikayı 10 karaktere çektikten sonra herkesten şifresini bir kez değiştirmesini istedi, çünkü politika eski şifreleri kendiliğinden geçersiz kılmaz. Şifre sıfırlama bağlantısı 1 saat geçerlidir.
Ele geçirilen bir oturum nasıl kapatılır?
Ele geçirildiğinden şüphelenilen bir hesabın oturumları Ohana360'ta üç yoldan kapatılır: kullanıcının kendi şifresini değiştirmesi, yöneticinin Tüm oturumlarını kapat demesi ya da tek bir cihazın Cihazlar ve Oturumlar'dan sonlandırılması. Hangi işlemin hangi oturuma dokunduğu aynı değildir:
- Tüm oturumlarını kapat. Kurulum > Kullanıcılar'da kullanıcının ⋯ menüsünde durur, Kullanıcıları Yönet yetkisi ister. Şifreyi değiştirmeden bütün tarayıcı oturumlarını düşürür ve uygulama oturumlarını siler; Denetim Günlüğü'ne "tüm oturumlar kapatıldı" diye yazılır.
- Cihazlar ve Oturumlar. Kurulum > Cihazlar ve Oturumlar, org'un mobil ve masaüstü uygulama oturumlarını listeler: kullanıcı, cihaz (iOS, Android, Masaüstü, Web hesap defteri), son kullanım ve oluşturulma tarihi. 90 günden uzun süre kullanılmayan satır "Pasif (90+ gün)" rozetini taşır. Sonlandır düğmesi yalnız o cihazı kapatır. Web tarayıcı oturumları çerezle yaşadığı için bu listede görünmez.
- Hesabı pasifleştirmek. İşten ayrılan biri için en kesin yol budur: Kurulum > Kullanıcılar listesindeki Durum anahtarı Pasif'e çekildiğinde tarayıcı ve uygulama oturumları bir sonraki istekte düşer, pasif hesap yeni giriş yapamaz ve ona yeni kod gönderilmez. Ayrılış adımları kullanıcı yetkileri rehberinin son bölümünde.
Giriş Geçmişi'nde neye bakılır?
Ohana360'ın Giriş Geçmişi, Kurulum > Denetim Günlüğü'nün bir sekmesidir ve org'daki her başarılı ve başarısız girişi zaman, kullanıcı, durum, yöntem, ayrıntı ve IP sütunlarıyla gösterir. Yöntem dört değer alır: Şifre, 2FA, Mobil ve Login As. Başarısız satırın Ayrıntı sütununda neden yazar: "Şifre hatalı", "Kod hatalı" ya da "Pasif hesap".
Ekran son 500 satırı listeler, kayıtlar 2 yıl saklanır. Sekmeyi yöneticiler ve Denetim Günlüğü yetkisi olan kullanıcılar açar; hazır Denetçi ve Destek Uzmanı yetki setleri bu yetkiyi taşır. Sistemde hiç olmayan bir e-postayla yapılan denemeler bir org'a bağlanamadığı için bu listeye düşmez. Kayıtlardaki alan değişiklikleri ve yönetim işlemleri aynı sayfanın diğer sekmelerindedir; ayrıntısı değişiklik geçmişi rehberinde, kişisel verilerle ilgili yükümlülükler KVKK uyumlu CRM yazısında.
Dahil değil: giriş güvenliğinin yapmadıkları
- Tek yöntem e-posta kodu. Doğrulayıcı uygulama (TOTP), SMS kodu, donanım anahtarı ve yedek kodlar yok. E-posta kutusu da ele geçirildiyse 2FA koruma sağlamaz.
- "Bu cihazı hatırla" yok. 2FA açıkken her şifreli girişte yeni kod istenir; güvenilir cihaz listesi tutulmaz.
- Başkasının kişisel 2FA'sı değiştirilemez. Yönetici bir kullanıcının kişisel tercihini açıp kapatamaz; tek araç org geneli zorunluluktur.
- Giriş uyarısı yok. Yeni cihazdan giriş ya da başarısız denemeler için kullanıcıya veya yöneticiye ayrı bir e-posta ya da bildirim gitmez. Tek işaret, istenmemiş kod mailidir.
- Oturum süresi uygulamalara uygulanmaz. Mobil ve masaüstü uygulama oturumları Oturum süresi ayarından etkilenmez; 90 gün kullanılmayınca düşer.
- Bekleyen kod şifre değişince iptal olmaz. Şifre değiştirme ve Tüm oturumlarını kapat, o anda bekleyen 2FA kodunu silmez; kod 10 dakika sonra kendiliğinden geçersizleşir.
- Şifre yaşlandırma yok. Belirli aralıkla şifre değiştirme zorunluluğu ve eski şifreyi yeniden kullanma yasağı yoktur; politika mevcut şifreleri değiştirmeye zorlamaz.
- IP ve saat kısıtı yok. Girişi belirli bir ağa, ülkeye ya da mesai saatine sınırlamak mümkün değildir.
- Tek oturum açma (SSO) yok. Google ya da Microsoft hesabıyla giriş, SAML bağlantısı desteklenmez; giriş e-posta ve şifreyledir.
- Tarayıcı oturumları tek tek görülmez. Cihazlar ve Oturumlar yalnız uygulama oturumlarını listeler; tarayıcı oturumu tek tek kapatılamaz, Tüm oturumlarını kapat hepsini birden kapatır.
Zorunlu 2FA'yı açmadan önce hangi beş kararı verin?
Zeynep'in kutuyu işaretlemeden önce ekibe gönderdiği beş maddelik not, pazartesi sabahını sıradan bir güne çevirdi:
- Kişisel tercihe bırakmayın. Zorunlu kutu açık değilse 2FA yalnız açan kişiyi korur; sızan şifre çoğu zaman açmayanınkidir.
- E-posta adreslerini kontrol edin. Kod kayıtlı adrese gider; ortak kutular ya da artık okunmayan adresler önce düzeltilir.
- Politikayı sıkılaştırın, sonra herkese şifre değiştirtin. En az 10 karakter ve harf ile rakam iyi bir başlangıçtır; politika eski şifreleri değiştirmediği için bir kez toplu değişim gerekir.
- Ortak bilgisayarda oturum süresini kısaltın. Mağaza ya da depo bilgisayarında 8 ya da 24 saat, girişin gün sonunda kendiliğinden kapanmasını sağlar.
- Haftada bir Giriş Geçmişi'ne bakın. Yöntem süzgecinde 2FA ve kırmızı Başarısız rozetleri, şifresi sızmış bir hesabın en erken işaretidir. Satış ekibinin günlük işleri Satış360 sayfasında.